Позначка: кібербезпека

  • Німеччина визнає несподівану вигоду від війни в Україні: що отримує Берлін

    Німеччина визнає несподівану вигоду від війни в Україні: що отримує Берлін

    Міністр оборони Німеччини Борис Пісторіус заявив, що військова підтримка України у війні проти Росії приносить Берліну не лише політичні та стратегічні результати, а й відчутні практичні вигоди, зокрема у сфері технологій та оборонних інновацій.

    Про це він сказав під час круглого столу за участі представників урядів України та Німеччини, а також німецького оборонного та промислового сектору. Його заяву цитує DW.

    Пісторіус наголосив, що Україна в умовах повномасштабної війни змогла стрімко розвинути власні оборонні технології, особливо у сферах безпілотних систем і кіберзахисту.

    За його словами, цей досвід є унікальним, адже українські розробки створюються і вдосконалюються безпосередньо в умовах бойових дій, що дозволяє швидко адаптувати технології до реальних загроз.

    «Україна – це країна, яка з необхідності розвинула неймовірний потенціал у сфері інновацій та оперативності. Вони розробляють технології не в лабораторних умовах, а – у буквальному сенсі – на полі бою», – зазначив міністр.

    Фактично, за словами Пісторіуса, це робить Україну важливим партнером для європейських країн у сфері розвитку сучасних оборонних рішень.

    Окремо глава німецького оборонного відомства повідомив про плани посилити присутність Німеччини в Україні. Зокрема, Міністерство оборони ФРН має намір направити до німецького посольства в Києві додаткових військових аташе.

    Вони виконуватимуть роль контактних осіб для розширення співпраці між оборонними відомствами двох країн, а також сприятимуть координації спільних проєктів.

    Цей крок розглядається як частина ширшої стратегії поглиблення партнерства у сфері безпеки та оборони, яке активізувалося після початку повномасштабного вторгнення Росії в Україну.

    Під час зустрічі також обговорювалися економічні та промислові аспекти співпраці. Міністерка економіки Німеччини Катеріна Райхе заявила про намір створити спеціальне координаційне бюро.

    Його завданням стане підтримка німецьких компаній, які планують співпрацювати з українським оборонним та технологічним сектором. Очікується, що це спростить комунікацію між бізнесом двох країн і пришвидшить реалізацію спільних проєктів.

    Таким чином, співпраця виходить за межі виключно державного рівня і поступово залучає приватний сектор, який зацікавлений у використанні українського досвіду в умовах війни.

    Паралельно з оборонними ініціативами, у Німеччині готують довгострокове фінансування допомоги Україні. Міністр фінансів Ларс Клінгбайль повідомив, що проєкт бюджету Німеччини на 2027 рік передбачатиме продовження значної фінансової підтримки Києва.

    За попередніми планами, Німеччина має намір надати Україні 11,6 млрд євро у 2027 році. Надалі передбачається щорічне фінансування на рівні 8,5 млрд євро у період з 2028 по 2030 роки.

    Ці цифри, за словами німецьких урядовців, демонструють довгостроковий характер підтримки України з боку Берліна, яка розглядається як елемент європейської безпеки.

    Пісторіус раніше також підкреслював, що українські оборонні технології вже виходять за межі країни та користуються попитом у світі. Йдеться, зокрема, про інновації у сфері дронів, систем спостереження та кіберзахисту.

    У Німеччині вважають, що цей досвід може бути інтегрований у європейську оборонну промисловість, що посилить її конкурентоспроможність.

    На початку квітня міністр оборони України Михайло Федоров провів телефонну розмову з Пісторіусом, під час якої сторони обговорили запуск нових спільних оборонних проєктів. Очікується, що частина з них буде реалізована вже найближчим часом.

    Таким чином, співпраця між Україною та Німеччиною у сфері оборони поступово переходить у більш структурований та системний формат, що охоплює як державні інституції, так і приватний сектор.
  • Злам Signal у Німеччині: хакери отримали доступ до чатів посадовців

    Злам Signal у Німеччині: хакери отримали доступ до чатів посадовців

    У Німеччині розслідують масштабну кібератаку, внаслідок якої хакери отримали доступ до акаунтів месенджера Signal понад сотні німецьких посадовців, включно з чинними міністрами, представниками керівництва Бундестагу та колишніми високопосадовцями. Про це повідомляє видання Süddeutsche Zeitung.

    За даними розслідування, атака мала тривалий і системний характер та ґрунтувалася на фішинговій схемі, яка імітувала офіційні повідомлення від служби підтримки Signal. Користувачі отримували повідомлення із попередженням про нібито спробу несанкціонованого доступу до їхнього акаунта. У текстах містилися інструкції терміново підтвердити безпеку профілю шляхом введення одноразового коду підтвердження.

    Саме після введення цього коду зловмисники отримували повний контроль над акаунтом. Це дозволяло їм не лише читати приватні повідомлення, а й отримувати доступ до історії листування, медіафайлів та контактів користувачів. У результаті злам одного акаунта часто ставав точкою входу для подальших атак на інших посадовців, чиї контакти були у списку жертви.

    За інформацією німецьких служб безпеки, кількість постраждалих обчислюється щонайменше тризначним числом. Серед них — чинні федеральні міністри, керівництво парламенту Німеччини, а також колишні депутати та екскерівники спецслужб. Це робить інцидент одним із найбільших витоків комунікацій державного рівня за останні роки.

    Федеральна прокуратура Німеччини вже розпочала офіційне розслідування за підозрою у здійсненні розвідувальної діяльності проти держави. Хоча слідство триває, у німецьких структурах безпеки, за даними медіа, припускають можливу причетність російських кіберугруповань до організації атаки. Подібні оцінки раніше озвучували й міжнародні партнери, включно зі спецслужбами США, які неодноразово попереджали про активізацію подібних операцій у Європі.

    Особливу увагу слідчі приділяють тому факту, що атака не була спрямована на технічний злам захищеної інфраструктури месенджера, а використовувала людський фактор. Йдеться про соціальну інженерію — метод, при якому користувачів змушують самостійно передати дані доступу через довіру до підроблених повідомлень.

    Фахівці зазначають, що саме цей підхід робить подібні атаки особливо небезпечними, оскільки навіть високий рівень шифрування не захищає від помилок користувача. У випадку Signal зловмисники скористалися тим, що посадовці сприймали повідомлення як офіційні та термінові.

    Розслідування також виявило системну проблему у використанні цифрових комунікацій у державному секторі. Частина посадовців, за попередніми даними, використовувала приватні смартфони та месенджери для службового листування, що значно підвищило ризики компрометації даних. У деяких випадках це пояснюється зручністю та швидкістю обміну інформацією, однак така практика створює вразливості для кібербезпеки державних установ.

    Крім того, хакери, отримавши доступ до акаунтів, могли використовувати адресні книги жертв для масштабування атаки. Це означає, що навіть один скомпрометований акаунт міг призвести до ланцюгового зараження контактів у політичних і адміністративних колах.

    Експерти з кібербезпеки наголошують, що подібні атаки є частиною глобальної тенденції, коли месенджери та приватні цифрові канали стають основною мішенню для шпигунських операцій. Паралельно з Signal подібні інциденти раніше фіксувалися і в інших платформах, зокрема WhatsApp, де також застосовувалися методи фішингу та соціальної інженерії.

    У Німеччині вже заявили про намір посилити кіберзахист державних структур, переглянути правила використання приватних месенджерів посадовцями та запровадити додаткові вимоги до цифрової безпеки в органах влади. Окремо розглядається можливість розширення обов’язкового використання захищених урядових комунікаційних систем.

    Ситуація також викликала дискусію в політичних колах щодо балансу між зручністю цифрових інструментів і рівнем безпеки. Частина експертів наполягає, що державні службовці повинні повністю перейти на спеціалізовані захищені канали зв’язку, тоді як інші вказують на необхідність підвищення цифрової грамотності та регулярних перевірок кібербезпеки.

    Розслідування триває, і остаточні висновки щодо організаторів атаки та масштабу витоку інформації поки не оприлюднені.

  • ЄС представив новий «четвертий стовп» гарантій безпеки для України

    ЄС представив новий «четвертий стовп» гарантій безпеки для України

    Під час засідання Ради ЄС у закордонних справах у Люксембурзі 21 квітня верховна представниця Європейського Союзу із закордонних справ Кая Каллас представила новий елемент у структурі майбутніх гарантій безпеки для України — так званий «четвертий стовп». За підсумками зустрічі міністрів закордонних справ країн ЄС, ініціатива отримала широку політичну підтримку та буде розвиватися далі.

    За словами Каллас, новий компонент не дублює вже існуючі напрями допомоги, а доповнює їх, формуючи більш системний підхід до довгострокової безпеки України. Він зосереджений на реформуванні оборонного сектору, протидії гібридним і кіберзагрозам, а також на посиленні соціальної підтримки ветеранів.

    «Сьогодні була широка підтримка для просування “четвертого стовпа” європейських гарантій безпеки», — заявила Каллас, наголосивши, що йдеться про довгострокову трансформацію сектору безпеки, а не лише про військову допомогу.

    Новий «четвертий стовп» доповнює вже наявну архітектуру підтримки України, яка складається з трьох основних напрямів:

    Перший — військова підтримка, що включає постачання озброєння та підготовку українських військових у межах місії EUMAM. Ця програма є ключовим інструментом ЄС у підготовці особового складу Збройних сил України.

    Другий — цивільна безпекова підтримка, яка охоплює навчання поліцейських, прикордонників та інших правоохоронних органів. Цей напрям спрямований на стабілізацію внутрішньої безпеки та зміцнення державних інституцій.

    Третій — оборонно-промислова співпраця, яка передбачає розвиток спільного виробництва озброєнь, інтеграцію українського оборонного сектору до європейських ланцюгів постачання та модернізацію виробничих потужностей.

    Новий компонент фактично розширює фокус ЄС із суто військової допомоги до більш комплексного підходу, який охоплює інституційні, технологічні та соціальні аспекти безпеки.

    Одним із ключових елементів стане посилення захисту від гібридних загроз. Йдеться про кібератаки, інформаційні операції та спроби впливу на критичну інфраструктуру. У Брюсселі визнають, що сучасні конфлікти дедалі більше виходять за межі традиційного поля бою, тому Україні потрібні системні інструменти цифрового та інформаційного захисту.

    Окремо в рамках нового «стовпа» планується розвиток кібербезпекових можливостей України, включно з обміном технологіями, навчанням фахівців і посиленням захисту державних цифрових систем.

    Ще один важливий напрям — підтримка ветеранів. Йдеться про розширення програм реабілітації, соціальної адаптації та інтеграції військових у цивільне життя. У ЄС наголошують, що цей аспект є критично важливим для довгострокової стабільності держави.

    Європейський Союз уже працює над практичною реалізацією безпекових ініціатив. Раніше повідомлялося про плани створення двох військових тренувальних центрів на території України, які мають посилити підготовку військових безпосередньо в країні, без необхідності відправлення за кордон.

    Крім того, ЄС продовжує розширювати оборонно-промислову співпрацю з Україною, зокрема через спільні проєкти у виробництві озброєння та модернізації техніки.

    Ініціатива «четвертого стовпа» є частиною ширшої стратегії ЄС щодо довгострокових гарантій безпеки для України, яка формується паралельно з обговоренням майбутніх форматів європейської оборонної політики.

    Президент України Володимир Зеленський раніше наголошував, що будь-які гарантії безпеки мають бути пов’язані з процесом європейської інтеграції та містити чіткі політичні орієнтири, зокрема щодо членства України в ЄС.

    ЄС поступово переходить від моделі короткострокової військової допомоги до більш структурованої системи довгострокових гарантій безпеки. Запровадження «четвертого стовпа» свідчить про намір Брюсселя не лише підтримувати Україну під час війни, а й формувати основу для її післявоєнної безпеки та стійкості.

    Рішення міністрів закордонних справ ЄС про подальше просування ініціативи відкриває шлях до деталізації нового механізму, який має стати частиною майбутньої архітектури європейської безпеки.

  • Фейкові листи від імені Буданова: в ОП заявили про нову хвилю кібератак і закликали українців бути обережними

    Фейкові листи від імені Буданова: в ОП заявили про нову хвилю кібератак і закликали українців бути обережними

    В Україні зафіксували нову хвилю кібершахрайства — невідомі розсилають фейкові електронні листи від імені керівника Головного управління розвідки Міноборони України Кирило Буданов. В Офіс Президента України попередили, що такі повідомлення є підробкою і можуть бути частиною інформаційно-психологічних операцій проти України.

    Як повідомили в Офісі президента, один із таких листів отримав президент Українського національного об’єднання Канади Юрій Клюфас. У повідомленні, яке нібито було підписане Будановим, містилося прохання надати інформаційну та медійну підтримку для сприяння поверненню українських громадян на батьківщину.

    Однак, як з’ясувалося, лист був відправлений не з офіційної державної електронної адреси, а з поштової скриньки на комерційному сервісі — із доменом proton.me. Крім того, підпис під повідомленням не відповідає справжньому підпису керівника ГУР, що стало одним із ключових доказів фальсифікації.

    В Офіс Президента України наголосили, що такі дії мають ознаки цілеспрямованої кібератаки або інформаційної провокації. Усі зібрані матеріали вже передані до правоохоронних органів для подальшого розслідування та встановлення осіб, причетних до розсилки.

    «Закликаємо громадян ретельно перевіряти відправників електронної пошти та не довіряти сумнівним адресантам», — йдеться в офіційному повідомленні.

    Експерти з кібербезпеки зазначають, що подібні схеми є типовими для так званого фішингу — методу шахрайства, коли зловмисники видають себе за офіційні особи або установи з метою отримання довіри та подальшого впливу на отримувача. У таких листах можуть міститися як маніпулятивні повідомлення, так і шкідливі посилання або вкладення.

    Особливу небезпеку становить той факт, що фейкові повідомлення створюються з урахуванням актуального контексту — у цьому випадку теми повернення українців з-за кордону, яка є чутливою і викликає значний суспільний інтерес. Це дозволяє шахраям підвищувати рівень довіри до таких листів і збільшувати ймовірність їхнього поширення.

    За словами аналітиків, використання імені Кирило Буданов не є випадковим. Він є публічною фігурою з високим рівнем довіри в суспільстві, що робить його ім’я привабливим для використання у фейкових кампаніях.

    Цей інцидент відбувається на тлі загальної активізації інформаційних атак проти України. Раніше повідомлялося, що лише протягом квітня було зафіксовано понад 500 фейків, які поширювалися російськими пропагандистськими ресурсами. Значна частина таких повідомлень спрямована на дискредитацію української влади, міжнародних партнерів та створення панічних настроїв серед населення.

    Зокрема, серед поширених наративів — спроби представити Україну як «терористичну державу», маніпуляції навколо військових операцій та фальсифікації матеріалів західних медіа. В одному з таких випадків у мережі з’являлися підроблені обкладинки французьких газет із критикою українського керівництва.

    Фахівці наголошують, що кібератаки та інформаційні операції дедалі частіше поєднуються. Зловмисники використовують електронну пошту, соціальні мережі та месенджери для поширення фейків, що ускладнює їх виявлення та протидію.

    У зв’язку з цим громадянам рекомендують дотримуватися базових правил цифрової безпеки: перевіряти адреси відправників, звертати увагу на домени електронної пошти, не відкривати підозрілі вкладення та не переходити за сумнівними посиланнями. У разі отримання підозрілих листів варто повідомляти про них відповідні органи або кіберполіцію.

    Таким чином, випадок із фейковими листами від імені керівника ГУР став ще одним прикладом того, як інформаційна війна виходить за межі медіапростору і переходить у сферу кібербезпеки. Українські державні органи закликають громадян бути максимально уважними, адже навіть один неправдивий лист може стати частиною масштабної інформаційної операції.

  • Signal відмовляється від впровадження ШІ, щоб зберегти приватність користувачів

    Signal відмовляється від впровадження ШІ, щоб зберегти приватність користувачів

    Месенджер Signal не планує інтегрувати функції штучного інтелекту, зосереджуючись натомість на захисті конфіденційності користувачів. Про це заявила президентка компанії Мередіт Віттакер під час виступу на конференції FIBE-2026.


  • ЄС готує новий пакет гарантій безпеки для України: що він передбачає

    ЄС готує новий пакет гарантій безпеки для України: що він передбачає

    Європейський Союз наступного тижня представить четвертий елемент гарантій безпеки для України, який буде зосереджений на довгостроковій підтримці оборонного сектору, протидії сучасним загрозам та відновленні безпекової інфраструктури. Про це повідомляють європейські медіа з посиланням на високопоставленого чиновника ЄС, який спілкувався з журналістами на умовах анонімності.

    Офіційна презентація очікується у вівторок, 21 квітня, під час засідання Ради ЄС із закордонних справ у Люксембурзі. Як зазначається, новий пакет заходів представить висока представниця ЄС із закордонних справ і політики безпеки Кая Каллас.

    За словами європейського посадовця, четвертий елемент стане частиною ширшої системи довгострокових гарантій безпеки для України, які ЄС формує у відповідь на повномасштабну війну Росії проти України та необхідність посилення стійкості української держави.

    Очікується, що новий пакет включатиме одразу кілька ключових напрямів. Серед них — підтримка оборонної реформи в Україні, яка має на меті підвищення ефективності сектору безпеки та приведення його до стандартів Європейського Союзу і НАТО.

    Окрему увагу планують приділити протидії гібридним загрозам, зокрема кібератакам, інформаційним операціям і спробам дестабілізації державних інституцій. За словами чиновника, цей компонент є одним із найважливіших, оскільки сучасні конфлікти дедалі більше зміщуються у цифровий та інформаційний простір.

    Також у межах ініціативи передбачається підтримка реінтеграції ветеранів. Йдеться про програми соціальної адаптації військових після завершення служби, їхню професійну перекваліфікацію та інтеграцію в цивільне життя.

    Окремий блок буде присвячений боротьбі з незаконним обігом стрілецької зброї та легкого озброєння. ЄС планує посилити контроль та допомогу Україні у виявленні й запобіганні нелегальним каналам постачання зброї, що є важливим елементом безпеки як всередині країни, так і в регіоні загалом.

    Крім того, серед пріоритетів — розмінування територій, які постраждали внаслідок бойових дій. Це один із найбільш масштабних викликів для України, оскільки значні площі залишаються потенційно небезпечними через мінну загрозу та нерозірвані боєприпаси.

    Європейський Союз продовжує роботу над комплексною системою підтримки України, яка включає не лише військову допомогу, а й довгострокові політичні та інституційні гарантії. За словами чиновників, новий елемент є частиною більшої архітектури безпеки, яка формується поступово та охоплює різні сфери — від оборони до економічної стійкості.

    У Брюсселі також планують обговорити подальші кроки щодо посилення тиску на Росію. Йдеться про продовження санкційної політики, роботу над новим, 20-м пакетом обмежень, а також заходи проти так званого «тіньового флоту», який використовується для обходу міжнародних санкцій.

    Окремо розглядаються можливості протидії економічним вигодам Росії, які можуть виникати через глобальні ринки, зокрема в контексті енергетичних ресурсів та впливу на міжнародні логістичні маршрути. ЄС також аналізує механізми обмеження в’їзду до країн Союзу для осіб, причетних до підтримки військових дій проти України.

    Європейські посадовці підкреслюють, що гарантії безпеки для України розглядаються як частина ширшої євроатлантичної стабільності. Відповідно до попередніх заяв лідерів ЄС, безпека України напряму пов’язана з безпекою всього європейського континенту.

    Очікується, що новий пакет заходів стане черговим сигналом довгострокової підтримки України з боку Євросоюзу, а також демонстрацією готовності інвестувати у стійкість українських інституцій та оборонного сектору.

    Остаточні деталі ініціативи мають бути оприлюднені після засідання Ради ЄС, де представники країн-членів обговорять формат реалізації запропонованих заходів та можливі фінансові механізми їх підтримки.

  • Шахраї могли отримати доступ до клієнтських баз Монобанку. Джерела

    Шахраї могли отримати доступ до клієнтських баз Монобанку. Джерела

    Український “Монобанк” вчергове опинився в центрі скандалу, на цей раз через дії шахраїв.

    “Шахраї почали масово дзвонити клієнтам банку на їхні телефони, прив’язані до мобільних додатків.

    Після натискання кількох клавіш клієнт втрачає доступ до своєї картки та позбавляється коштів.

    Така масова атака на клієнтів банку може бути лише з єдиної причини: шахраї отримали доступ до повних баз клієнтів Монобанку.

    Водночас інформації про хакерський злом баз банку немає. Отже, бази ймовірно хтось передав групі шахраїв.

    Все, що поки що зробив Банк, — це випустив попередження у своєму додатку.

    Проте можна очікувати великих втрат коштів серед клієнтів, і це буде другим сильним ударом по репутації банку.” – зазначає джерело.

    Нагадаємо, раніше ЗМІ повідомляли, що в Україні активізувалися шахраї, які видають себе за співробітників Monobank і намагаються отримати доступ до коштів клієнтів цього банку.

    Ситуацію прокоментував співзасновник проєкту monobank Олег Гороховський, зазначивши, що за останні кілька місяців найпопулярнішим серед шахраїв способом обману власників карток стали дзвінки з проханням натиснути певні цифри.

  • Українські міста можуть залишитися без води через удари РФ

    Українські міста можуть залишитися без води через удари РФ

    В Україні зростають ризики зупинки систем водопостачання, що може призвести до значно серйозніших наслідків, ніж тривалі відключення електроенергії. Фахівці попереджають про можливість так званого «вотер-ауту» — масштабного припинення подачі води, яке становить пряму загрозу санітарній безпеці.

    Про це заявив президент асоціації «Укрводоканалекологія» Дмитро Новицький на тлі застережень президента Володимира Зеленського щодо можливих ударів Росії по водній інфраструктурі.

    За словами експерта, просте посилення фізичного захисту об’єктів, зокрема будівництво бетонних укриттів, не здатне вирішити проблему комплексно. Ключовим є створення автономних систем, які можуть працювати навіть у разі повної втрати електропостачання. Йдеться про генератори, резервні джерела енергії та когенераційні установки, що дозволяють підтримувати тиск у мережах.

    Водночас універсальних рішень не існує — кожне місто має власні технічні особливості, які потребують індивідуального підходу.

    Експерт наголосив, що водопровідно-каналізаційна система є складною інфраструктурою, відновлення якої у разі пошкодження займає значно більше часу, ніж енергомереж. Особливо небезпечними є збої у роботі каналізації: у разі зупинки насосних станцій стоки можуть потрапляти назовні, що загрожує масштабною екологічною та санітарною кризою.

    Окремим викликом залишаються кіберзагрози. За словами Новицького, втручання в роботу SCADA-систем, які керують водопостачанням, може спричинити аварії навіть без фізичних атак.

    «Системи SCADA потребують посиленого захисту, адже дистанційне втручання може викликати катастрофічні гідроудари. Це реальна загроза», — зазначив він.

    Попри ризики, підприємства галузі вже впроваджують заходи для підвищення стійкості. Серед них — автономізація насосів у житлових будинках, розвиток бюветів із незалежним живленням, використання мобільних систем очищення води та гідравлічне зонування мереж.

    Втім, ключовою проблемою залишається фінансування. За словами експерта, чинні тарифи покривають лише близько 75% реальної вартості послуг, що призводить до значних збитків.

    «За 2024 рік збитки галузі перевищили 5 мільярдів гривень, а у 2025-му можуть сягнути 12,7 мільярда. У таких умовах підприємства не мають змоги створювати резерви та закуповувати необхідне обладнання», — пояснив Новицький.

    За оцінками міжнародних партнерів, прямі збитки водної інфраструктури вже обчислюються мільярдами доларів, а для повного відновлення упродовж наступного десятиліття знадобляться десятки мільярдів інвестицій.

    Крім того, значна частина критичного обладнання не виробляється в Україні, що посилює залежність від міжнародної допомоги, зокрема від гуманітарних організацій.

    Фахівці наголошують: нині система водопостачання значною мірою тримається на зусиллях працівників галузі. Однак без системних змін гарантувати стабільну подачу води у майбутньому буде дедалі складніше.

  • Як корпорація ASBIS пов’язана з російським ВПК. ЧАСТИНА 1

    Як корпорація ASBIS пов’язана з російським ВПК. ЧАСТИНА 1

    Міжнародний холдинг ASBIS з російсько-білоруським бекграундом та штаб-квартирою на Кіпрі тісно пов’язаний з російським військово-промисловим комплексом.

    Нагадаємо, у попередніх частинах нашого журналістського розслідування ми детально описали етапи становлення корпорації ASBIS та схеми паралельного імпорту товарів Apple до Росії та Білорусі через треті країни.

    Але крім айфонів та айпадів через ASBIS до РФ поставляється електроніка, яка використовується для виробництва ракет та дронів, а сама корпорація намагається інтегруватися до державних проектів по розробці ШІ країн Європи та США.

    Як ми писали раніше, крім білоруського коріння, в холдингу ASBIS на топових позиціях в основному працюють росіяни, при цьому фактично проживаючи в Москві.

    До прикладу Chief Omnichannel Officer Расім Лемберанський та керівник відділу продажів Дмитро Андрєєв – фактично проживають в Москві, хоча в офіційних локаціях значаться Лімасол та Алмати.

    Водночас, серед топів ASBIS є росіяни, які дійсно релоковані до Лімасолу так як ймовірно задіяні у виконанні дуже чутливих  для російського ВПК завдань.

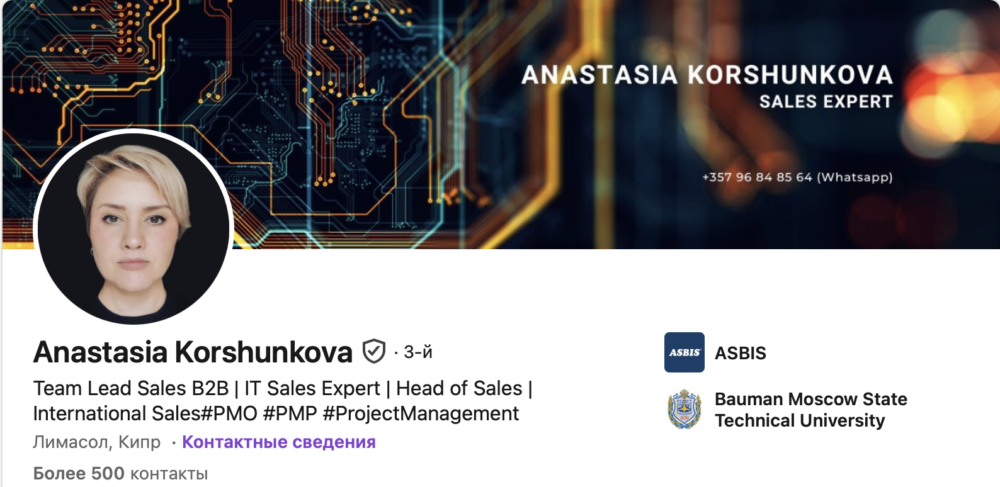
    Зокрема мова йде про менеджера по роботі з ключовими клієнтами ASBIS Анастасію Коршункову (Anastasia Korshunkova, Key Account Manager), яка прийшла в ASBIS із  російської Асоціації експортерів та імпортерів (Ассоциация экспортеров и импортеров), де згідно даних ресурсу LinkedIn Коршункова пропрацювала 1 рік і 3 місяці.

    ФОТО: Скріншот профайлу в LinkedIn Анастасії Коршункової

    Варто відзначити, що російська структура – “Ассоциация экспортеров и импортеров” спеціалізується на обході санкційного режиму та відіграє важливу роль для поставки необхідних комплектуючих для роботи російського ВПК.

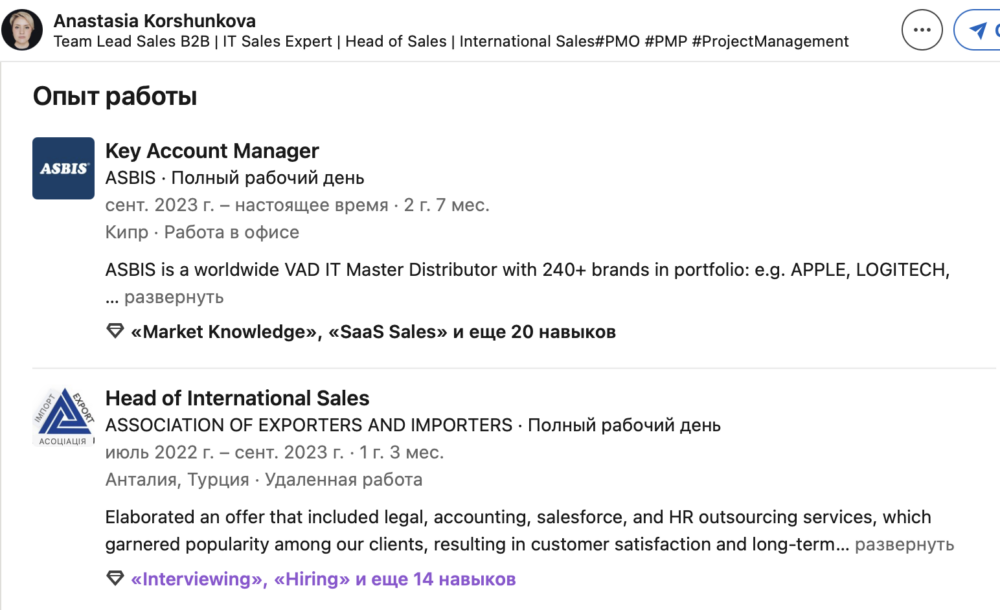
    Практично відразу після введення санкційного режиму проти РФ та виникнення гострого дефіциту західних високотехнологічних комплектуючих для російського ВПК Анастасія Коршункова приходить до “некомерційної організації” Асоціації експортерів та  імпортерів і відразу на керівну посаду – Head of International Sales (Керівник відділу міжнародних продажів).

    ФОТО: Анастасія Коршункова більше року працювала в російській проксі-структурі, що займається обходом санкційного режиму

    Відповідно до даних ресурсу LinkedIn Анастасія Коршункова приступила до роботи в Асоціації експортерів та імпортерів в липні 2022 року, як спеціаліст з хорошими  зв’язками серед західних високотехнологічних компаній і відразу була релокована до Туреччини.

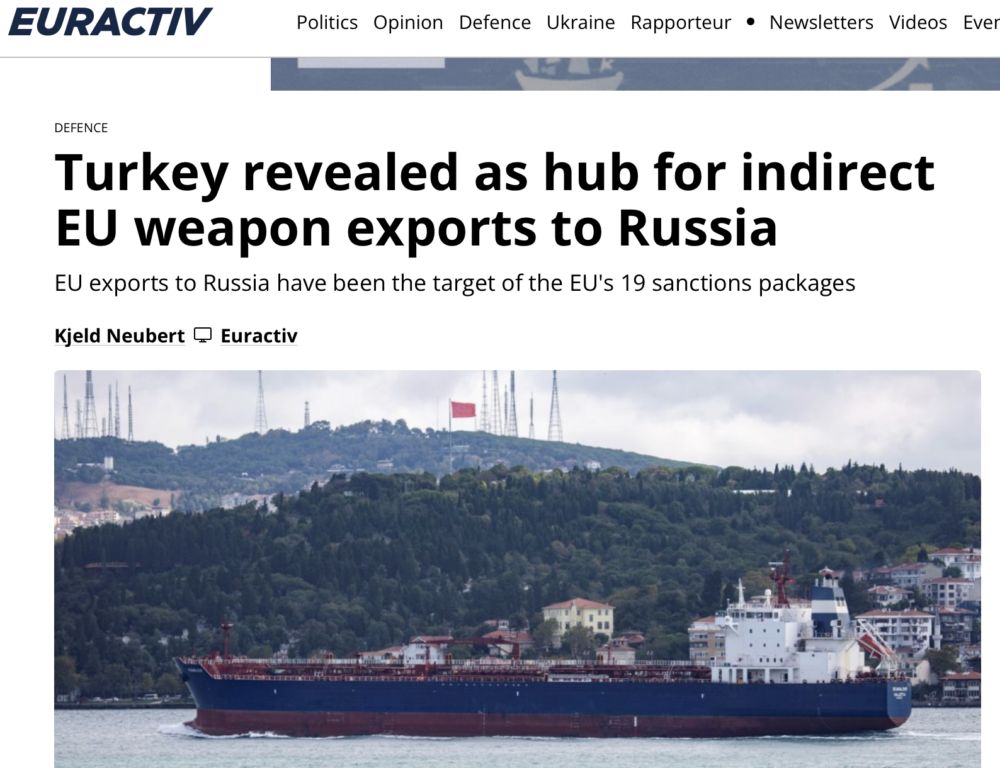
    Нагадаємо, згідно висновків звіту німецького інституту економічних досліджень Ifo, опублікованих виданням Euractiv, Туреччина до цього часу  є одним із самих крупних хабів для обходу санкційного режиму та поставки військової продукції до РФ.

    ФОТО: Після введення санкційного режиму проти РФ Коршункова була релокована до Туреччини

    Через “неформальні зв’язки” вибудовані Асоціацією експортерів та імпортерів зокрема відбувається імпорт продукції подвійного призначення: деталі для БПЛА, електронні модулі та багато іншої продукції для сталої роботи російського ВПК.

    Власне кажучи, побудовою цих “неформальних зв’язків” 1 рік і 3 місяці займалась Анастасія Коршункова як топ-менеджер Асоціації.

    Значну роль Асоціації експортерів та імпортерів в обході санкцій проти РФ відзначило також авторитетне видання Financial Times, через пряму цитату іншого топа Асоціації – віце-президента Ірини Засідатель.

    Чи можуть російські спецслужби використовувати міжнародний холдинг  ASBIS у своїх цілях?

    Як показує “кейс Коршункової” – однозначно така ймовірність існує.

    Варто відзначити, що ASBIS мабуть єдина “європейська корпорація”, що підписала контракт з екс-топом проксі-структури на кшталт російської Асоціації експортерів та імпортерів.

    Нагадаємо, ASBIS міжнародний холдинг, найбільший дистриб’ютор IT-продуктів, програмного забезпечення та споживчої електроніки в регіонах EMEA з локальними офісами в більш ніж 30-ти країнах світу, в тому числі в Україні.

    Іншими словами, у разі, якщо працевлаштування Коршкнкової в ASBIS було продиктовано не виключно комерційними інтересами, а мала місце протекція від її попереднього керівництва з російської проксі-структури, то існує висока ймовірність отримання російськими спецслужбами доступів всіх офісів корпорації. В тому числі до офісу Асбіс Україна.

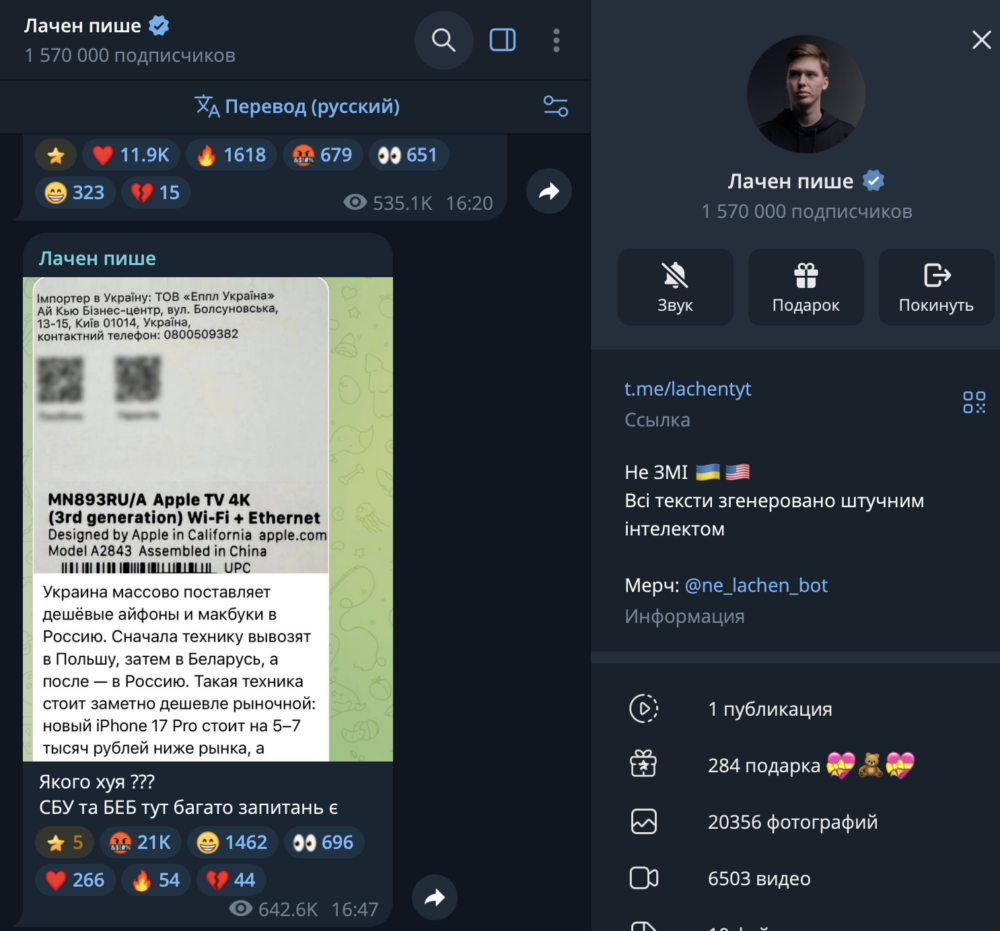
    Нагадаємо, Асбіс Україна, неодноразово публічно звинувачувалась в контрабанді техніки Apple до РФ.

    ФОТО: Скріншот ТГ каналу Лачен пише

    І хоча ASBIS усі звинувачення в свою адресу відкидає, факти говорять самі за себе.

  • Шахраї масово розсилають фейкові «компенсації» від Ощадбанку

    Шахраї масово розсилають фейкові «компенсації» від Ощадбанку

    В Україні зафіксовано нову хвилю шахрайських розсилок у месенджерах. Зловмисники масово надсилають повідомлення про нібито «компенсацію» у розмірі 2200 гривень від Ощадбанк та НЕК Укренерго.

    Про активізацію шахраїв повідомила пресслужба Ощадбанку. У банку попереджають, що повідомлення містять посилання на підроблений сайт — фішингову сторінку, яка зовні нагадує офіційний ресурс фінансової установи або державної компанії.

    Після переходу за посиланням користувачам пропонують ввести повні реквізити банківської картки: номер, термін дії та CVV-код, а також підтвердити операцію одноразовим кодом із SMS-повідомлення. Насправді ж таким чином шахраї отримують доступ до рахунку та можуть списати всі кошти.

    Фахівці наголошують, що фішингові сайти часто виглядають максимально правдоподібно — із використанням логотипів, корпоративних кольорів та стилістики офіційних сторінок. Проте жодні державні виплати чи компенсації не оформлюються через месенджери із запитом повних реквізитів картки.

    В Ощадбанку підкреслюють, що фінансова установа не нараховує жодних компенсацій через сторонні посилання в Telegram, Viber чи інших месенджерах. Українців закликають не переходити за підозрілими посиланнями, не передавати конфіденційні дані третім особам та перевіряти інформацію лише на офіційних ресурсах.